AI Governance Management System: як контролювати використання ШІ в компанії
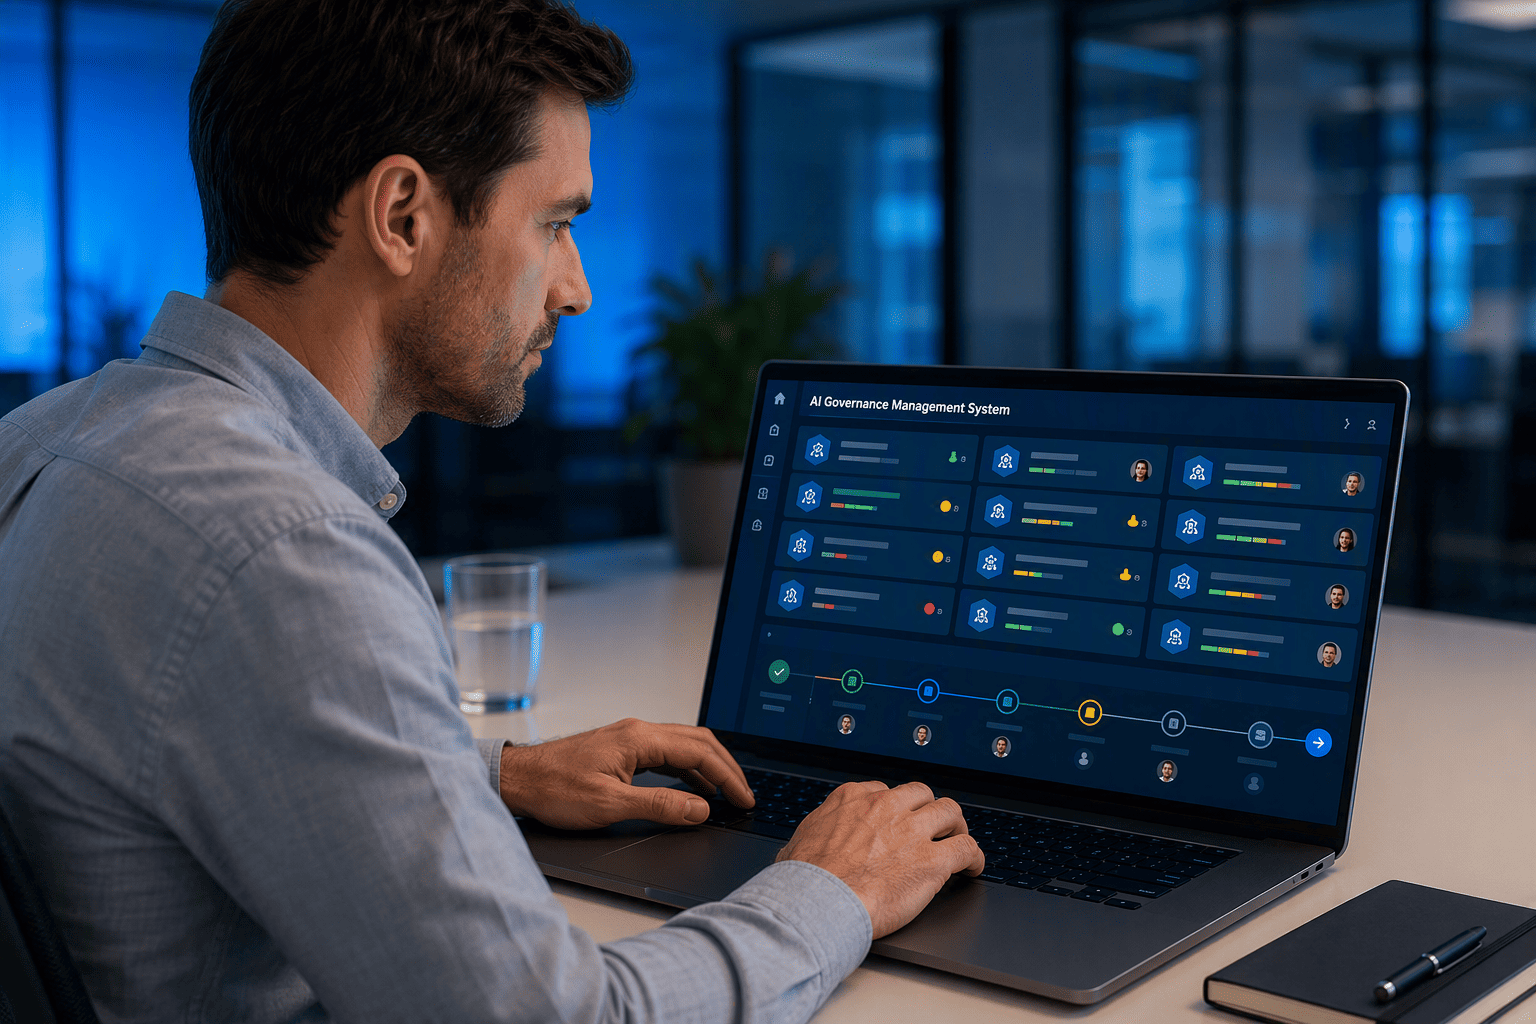
AI Governance Management System — рішення Progresia, яке дає компанії єдиний простір для керованого й відповідального використання ШІ: реєстр усіх систем і агентів, оцінку ризиків, контроль готовності до продакшн і прозору історію погоджень, замість розрізнених ШІ-ініціатив без власника і без нагляду.
Яку проблему вирішує рішення
Типова ситуація в компанії, що активно впроваджує ШІ: відділ продажів підключив одного асистента, маркетинг тестує іншого, розробники додали власного агента у внутрішній продукт, а хтось із керівництва в певний момент запитує — а скільки взагалі ШІ-рішень зараз працює в компанії і хто за них відповідає. Відповіді часто немає, бо облік ведеться (якщо взагалі ведеться) у розрізнених таблицях чи в головах окремих людей.
Це не тільки питання порядку. Без єдиної картини неможливо оцінити, які ШІ-рішення обробляють чутливі дані, які залежать від зовнішніх постачальників з невизначеними умовами, і які взагалі не мають призначеного власника. Так званий "тіньовий ШІ" — рішення, що з'явились і працюють поза увагою служби безпеки чи комплаєнсу, — це не гіпотетичний сценарій, а типовий побічний ефект швидкого впровадження AI-інструментів у різних відділах одночасно. AI Governance Management System вирішує це через єдиний реєстр і наскрізні процеси управління — від ідеї до виведення рішення з експлуатації.
Що входить у систему
Єдиний реєстр ШІ-рішень
Системи, агенти, моделі та постачальники — з призначенням, власником і поточним статусом кожного запису.
Управління життєвим циклом
Супровід ШІ-рішення від ідеї та розробки до експлуатації й виведення з використання, а не облік лише готових систем.
Оцінювання впливу та ризиків
Фіксація потенційного впливу на людей, бізнес і дані та визначення заходів для зниження виявлених ризиків.
Готовність до продакшн
Перевірка необхідних оцінювань, погоджень, контролів і доказів перед тим, як рішення переходить в експлуатацію.
Прозорі погодження
Історія рішень із відповідальними особами, датами й коментарями — видно, хто і коли що затвердив.
Документи й докази в контексті
Політики, звіти та інші підтвердження привʼязані до конкретних систем і контролів, з можливістю повторного використання доказів.
Управління контролями та відповідністю
Окрім реєстру й життєвого циклу, система покриває другий шар — саме управління, яке відрізняє облікову таблицю від повноцінного governance-рішення:
- Управління засобами контролю: визначення застосовності конкретного контролю, відповідальної особи, стану впровадження та результатів перевірки ефективності
- Положення про застосовність (SoA): формування знімків стану контролів як для організації в цілому, так і для окремої ШІ-системи на конкретний момент часу
- Контроль постачальників: облік залежностей від зовнішніх моделей і сервісів, оцінка критичності постачальника та умов роботи з даними
- Регулярні перегляди: фіксація висновків, рішень і наступної дати перегляду, щоб інформація не втрачала актуальність між аудитами
- Розмежування доступу: рольова модель і захист конфіденційних полів для чутливої інформації про ризики й постачальників
Технологічна основа
AI Governance Management System побудований на Microsoft Power Platform і Dataverse — тій самій платформі, на якій Progresia вже реалізує інші власні продукти для клієнтів, зокрема Progresia.TM для управління проєктами. Це означає, що рішення природно вписується в існуючу Microsoft-екосистему компанії: ті самі принципи рольового доступу, ті самі можливості інтеграції через Power Automate, той самий підхід до звітності, що й у Power BI. Інтерфейс доступний українською та англійською мовами, що зручно для компаній з міжнародними командами чи материнськими структурами.
Для компанії це також означає відсутність ще одного окремого інструменту поза звичним робочим середовищем. Сповіщення про наближення дати перегляду чи про очікуване погодження можуть приходити в Outlook або Teams — так само, як це вже влаштовано в інших продуктах Progresia на Power Platform. Власнику ШІ-рішення не потрібно заходити в окрему систему щодня, щоб не пропустити момент, коли потрібна його дія.
Як це співвідноситься з ISO/IEC 42001
Підтримка практик, а не автоматична сертифікація
ISO/IEC 42001 — стандарт систем управління штучним інтелектом (AIMS), який вимагає структурованої інформації, чіткої відповідальності та простежуваних доказів для кожного ШІ-рішення в організації. AI Governance Management System дає саме таку структуру: реєстр, оцінку ризиків, контроль готовності, SoA та історію переглядів. Але відповідність ISO/IEC 42001 визначається процесами й доказами самої організації — використання рішення саме по собі не означає автоматичну сертифікацію. Система створює основу, на якій компанія будує й підтримує власну відповідність, а не замінює аудит.
На практиці це виглядає як звʼязок конкретних документів із конкретними записами: оцінка впливу на людей і дані привʼязується до відповідного ШІ-рішення в реєстрі, договір із постачальником моделі — до запису про цього постачальника, а результат перевірки ефективності контролю — до самого контролю. Коли приходить внутрішній чи зовнішній аудит, компанія показує не розрізнені файли з різних папок, а простежуваний ланцюжок доказів у межах однієї системи.
Кому підходить рішення
Масштаб
Компанії з кількома ШІ-рішеннями одночасно
- Кілька відділів впроваджують ШІ-агентів чи асистентів незалежно одне від одного
- Немає єдиної картини, скільки рішень фактично працює
- Потрібен один реєстр замість розрізнених таблиць по відділах
Регульованість
Компанії з вимогами до відповідності
- Клієнти чи партнери запитують, як компанія контролює використання ШІ
- Планується або вже ведеться робота над відповідністю ISO/IEC 42001
- Потрібні докази й історія погоджень, а не усні запевнення
Постачальники ШІ
ІТ-компанії, що продають власні AI-продукти
- Потрібно демонструвати клієнтам контрольованість і прозорість AI-рішень
- Важливо відстежувати залежності від зовнішніх моделей і постачальників
- Життєвий цикл продукту вимагає формального контролю готовності до релізу
Часті запитання
Чи означає впровадження AI Governance Management System автоматичну сертифікацію ISO/IEC 42001?
Ні. Система дає структуру, докази й процеси, які підтримують практики ISO/IEC 42001, але саму відповідність і сертифікацію визначають процеси та докази організації — рішення створює основу для цього, а не замінює аудит і сертифікаційну оцінку.
Чи потрібен окремий Dataverse або ліцензії Power Platform для роботи системи?
Рішення побудоване на Power Platform і Dataverse, тож використовує ту саму інфраструктуру, що й інші продукти Progresia на цій платформі. Точний набір необхідних ліцензій залежить від масштабу впровадження й кількості користувачів — це уточнюється на етапі консультації.
Хто в компанії зазвичай є власником такого реєстру ШІ-рішень?
Найчастіше — служба інформаційної безпеки, комплаєнс-функція або ІТ-директор, залежно від структури компанії. Система підтримує рольову модель доступу, тож різні відповідальні можуть бачити й редагувати лише ту частину інформації, яка стосується їхньої зони відповідальності.
Чи можна почати з базового реєстру й розширювати систему пізніше?
Так. Компанія може почати з реєстру ШІ-рішень і власників, а оцінку ризиків, контроль готовності, SoA та управління постачальниками підключати поетапно — залежно від того, наскільки зріла в компанії практика управління ШІ на старті.
Хочете побачити, як AI Governance Management System виглядатиме для вашої компанії?
Покажемо демо на прикладі реальних ШІ-рішень, які вже використовує ваша команда, і разом визначимо, з чого почати — реєстру, оцінки ризиків чи повного циклу управління.